手动关闭端口关闭不必要的端口比特币病毒提示内容,减少病毒入侵的风险四病毒带来的影响与未来趋势 此次比特币勒索病毒不仅造成了广泛的安全问题,还引发了对未来网络安全趋势的担忧黑色产业链勒索病毒并非是一种病毒,而是一种商业模式只要网络环境中有财产可被获取,就会出现无尽的变种,形成一条赤裸裸的黑色产业链移动。
面对比特币勒索病毒WannaCry的全球性网络攻击,保护个人电脑安全至关重要以下是针对Windows系统包括Win7Win8Win10和WinXP的超简单防范策略一Win7Win8Win10系统的防范步骤 启用系统防火墙 打开控制面板,依次点击“系统与安全”“Windows防火墙”点击“启动或关闭防火墙”,并启用防火墙。
比特币病毒是一种通过锁定电脑文件来勒索用户支付比特币赎金的计算机病毒以下是关于比特币病毒的详细解释病毒特性加密文件比特币病毒会将系统上的大量文件加密,文件后缀变为onion,导致用户无法正常使用勒索赎金中毒后,用户被要求支付比特币赎金才能解密恢复文件,对个人资料造成严重损失杀毒软件。
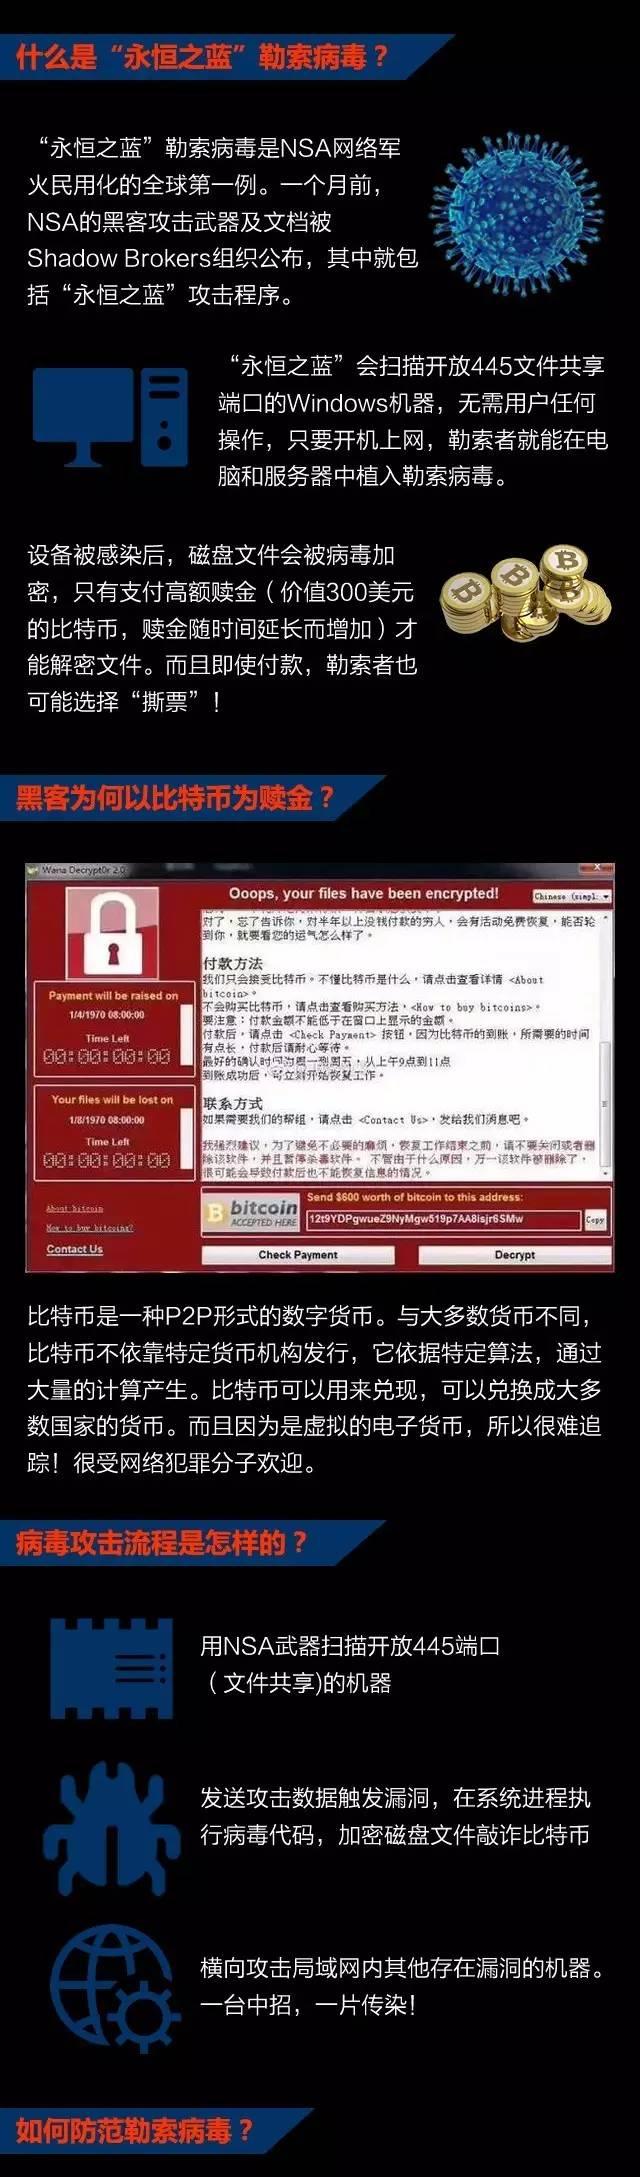
比特币勒索病毒,WannaCry,一种“蠕虫式”的勒索病毒软件,大小33MB,由不法分子利用NSA泄露的危险漏洞“EternalBlue”永恒之蓝进行传播该恶意软件会扫描电脑上的TCP 445端口Server Message BlockSMB,以类似于蠕虫病毒的方式传播,攻击主机并加密主机上存储的文件,然后要求以比特币的形式支付赎金勒索金额为300至。
比特币病毒是一种通过锁定电脑文件来勒索用户支付比特币赎金的计算机病毒病毒特性加密文件该病毒会将系统上的大量文件加密,加密后的文件后缀通常为“onion”勒索赎金中毒后,用户被要求支付比特币赎金才能解密恢复文件,对个人资料造成严重损失不可解密杀毒软件无法解密这些加密后的文件,且黑客。
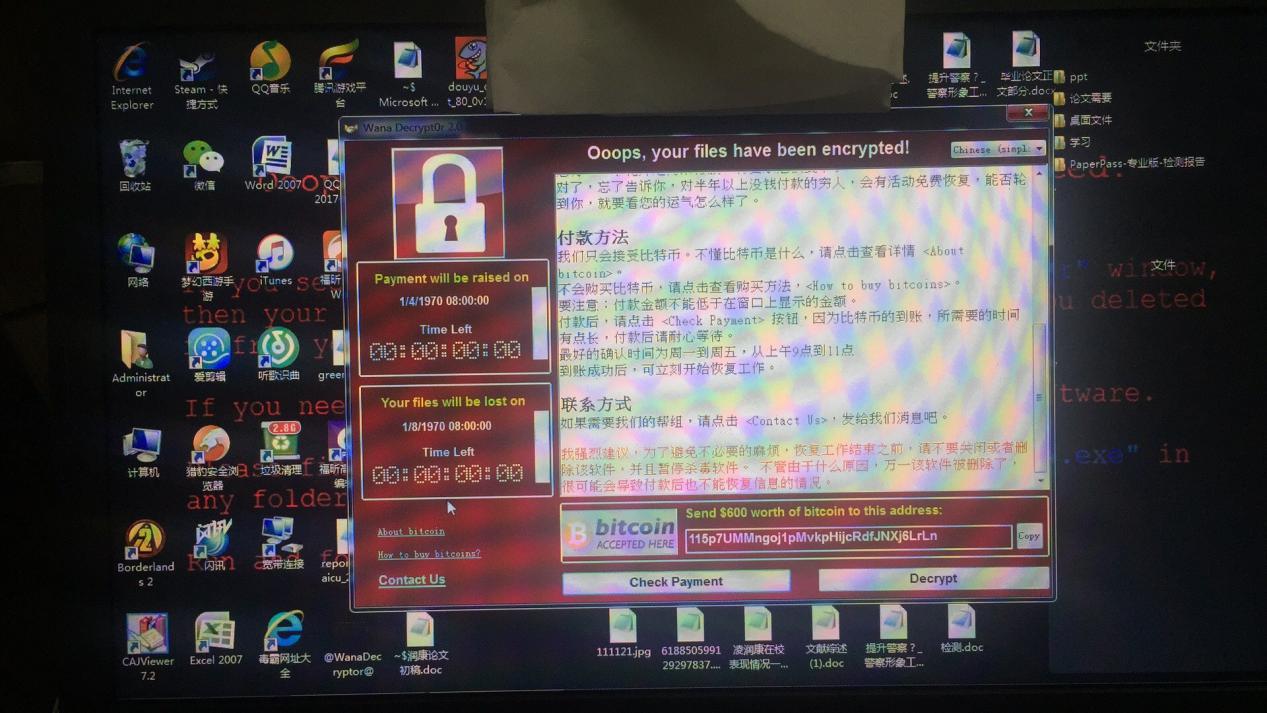
比特币勒索病毒事件核心情况如下该事件于5月12日爆发,病毒全称为Wanna Decryptor简称WannaCry,中文名“想哭”,是一种“蠕虫式”勒索病毒软件,通过加密主机文件并要求以比特币支付赎金的方式实施勒索一病毒特性与危害加密与传播速度WannaCry病毒可在10秒内加密主机存储文件,传播速度极快腾讯。
比特币病毒比特币木马“比特币敲诈者” 2014年在国外流行,15年初在国内陆续被发现这类木马会加密受感染电脑中的docxpdfxlsxjpg等114种格式文件,使其无法正常打开,并弹窗“敲诈”受害者,要求受害者支付3比特币作为“赎金”,而按照记者从网上查询到的最近比特币的比价,3比特币差不多人民。
比特币敲诈者是一种利用比特币匿名性实施敲诈勒索的恶意行为或相关恶意软件的统称主要表现形式文件加密勒索如“比特币敲诈者”病毒CryptoLockerWannaCry等变种,通过邮件附件恶意链接传播,加密用户114种文件,勒索1 3个比特币赎金,否则文件永久锁定病毒常伪装成常见文件图标网络负面信息敲诈。
目前市面上的安卓手机,手机基本都内置了自带的应用商店功能,当下载软件的时候会有如下提示意思是,提示用户去官方下载,在应用商店下载的应用,导致手机损坏的情况官方概不负责前不久,网友中了一个“比特币勒索病毒”,目前该病毒可能已经在手机端蔓延开,不少网友下了来路不明的应用后导致手机被。
近日,江苏南通警方成功破获全国首例比特币勒索病毒案件,抓获病毒制作者巨某此案件标志着比特币病毒提示内容我国在打击利用虚拟货币进行网络犯罪方面取得了重要突破一案件背景 据南通公安微信公众号消息,今年4月,启东某大型超市的收银系统遭到黑客攻击,被植入勒索病毒,导致系统瘫痪无法正常运转接到报案后,南通市公安。
可以用腾讯电脑管家查杀的病毒的 方法如下 1首先升级你的杀毒软件,把病毒库更新至最新 2打开腾讯电脑管家病毒查杀 3选择闪电杀毒全盘杀毒或指定位置杀毒3种查杀模式,根据自己需要杀毒过程中会滚动进程说明并显示进度条其传统界面中,则以图标形式显示杀毒引擎的开启状态,并显示可疑行为鉴定次数。
预防WannaCry和变种UIWIX病毒入侵漏洞理论 临时关闭端口Windows用户可以使用防火墙过滤个人电脑,并且临时关闭135137445端口3389远程登录如果不想关闭3389远程登录,至少也是关闭智能卡登录功能,并注意更新安全产品进行防御,尽量降低电脑受攻击的风险目前比特币WannaCry和变种UIWIX勒索病毒防御办法 及时。
什么是勒索病毒1WannaCry病毒与其他同类勒索病毒不同,它是一种可自动感染其他电脑进行传播的蠕虫病毒,因链式反应而迅猛爆发2这种勒索病毒主要感染Windows系统,它会利用加密技术锁死文件,禁止用户访问,并以此勒索用户3袭击者声称,索要价值300美元以上的比特币后方能解锁文件实际上,即使支付。
近几日全球范围内100多个国家爆发了一种名为WannaCry想哭吗或WannaDecryptor想解锁码的比特币勒索病毒,这轮爆发主要针对的是国内高校,其中不乏一些计算器强校这类病毒主要是加密用户电脑中的核心文件,以此来换取比特币,此手段使电脑的重度使用用户颇为头疼此次勒索病毒的前身,是之前泄露的。
近期国内多所院校出现勒索软件感染情况,磁盘文件会被病毒加密,加密使用了高强度的加密算法对难以破解,被攻击者除了支付高额赎金外,往往没有其他办法解密文件,只有支付高额赎金才能解密恢复文件,对学习资料和个人数据造成严重损失根据网络安全机构通报,这是不法分子利用NSA黑客武器库泄漏的“永恒之蓝”发起的病毒。
评论